Сервер настроен, почтовый демон запущен, письма уходят — а получатель их не видит, потому что Gmail молча отправил всё в спам. Почти всегда причина одна и та же: у IP-адреса сервера нет корректной PTR-записи, то есть обратной DNS-записи, которая связывает IP с именем хоста. Разбираем, что это такое, почему без неё не работает своя почта, и как в личном кабинете WeaselCloud заказать PTR и дополнительный IPv4-адрес, если текущего вам не хватает.
Что такое PTR-запись и чем она отличается от обычной DNS-записи
Обычная DNS-запись типа A связывает домен с IP-адресом: набираете example.com — браузер получает в ответ IP сервера. PTR-запись (от pointer, «указатель») работает в обратную сторону: у вас есть IP-адрес, и вы хотите узнать, какое имя за ним закреплено. Формально это называется reverse DNS, или rDNS — обратная DNS-запись.
Разница не только в направлении, но и в том, кто управляет записью. Записи домена example.com вы прописываете сами — через регистратора или собственный NS-сервер. А обратная запись для IP-адреса лежит в зоне, которая принадлежит владельцу этого блока адресов — для VPS в WeaselCloud это блок самого WeaselCloud. Значит, изменить PTR для своего сервера можно только через хостера, а не через панель управления доменом.
Почему без PTR почта с VPS уходит в спам
Если вы поднимаете собственный почтовый сервер на VPS — для рассылок, для корпоративной почты или чтобы сайт сам отправлял письма через SMTP вместо стороннего сервиса — PTR перестаёт быть техническим нюансом и становится условием, без которого письма просто не доходят.
Принимающие почтовые серверы вроде Gmail, Yahoo и Mail.ru при получении письма смотрят не только на заголовки и содержимое, а в первую очередь на репутацию отправляющего IP. Один из первых и самых дешёвых способов эту репутацию оценить — проверить, есть ли у IP-адреса вообще PTR-запись, и совпадает ли она по смыслу с именем сервера, которое сервер называет при соединении (командой HELO/EHLO). Настоящие почтовые серверы, у которых всё настроено правильно, почти всегда имеют осмысленный PTR вроде mail.example.com. У IP-адресов, с которых рассылают спам, PTR либо отсутствует вовсе, либо выглядит как случайный набор символов, который никто не потрудился настроить.
Более строгая проверка называется FCrDNS (forward-confirmed reverse DNS): PTR вашего IP указывает на имя, а прямая A-запись этого же имени указывает обратно на тот же IP. Такое совпадение в обе стороны почтовые серверы засчитывают как сильный сигнал добросовестной настройки. Отсутствие PTR — не гарантированный бан, но для многих провайдеров этого одного факта достаточно, чтобы резко снизить оценку письма ещё до проверки SPF и DKIM.
Кому PTR действительно нужен, а кому можно не думать об этом
Если сервер обслуживает сайт, API или что угодно, что само не отправляет почту, PTR можно не трогать — для входящих HTTP-запросов он не имеет значения. Ситуация меняется, как только на сервере запускается что-то, что отправляет письма от своего имени: почтовый демон вроде Postfix или Exim, транзакционные письма из приложения через локальный SMTP, любая рассылка. С этого момента PTR — условие, без которого остальные настройки почты (SPF, DKIM, DMARC) работают вхолостую: они подтверждают подлинность отправителя, но некоторые получатели до этой проверки просто не доходят.
| Получатель | Что проверяет по обратной записи | Типичное следствие без корректного PTR |
|---|---|---|
| Gmail | наличие PTR и его совпадение с именем при HELO | письмо принимается, но с высокой вероятностью попадает в спам |
| Yahoo | наличие PTR, FCrDNS | жёсткий отказ (bounce) на этапе SMTP-сессии в части случаев |
| Mail.ru | наличие PTR, репутация IP в целом | письмо чаще уходит в папку «Спам», особенно при массовой отправке |
Точные правила у каждого провайдера время от времени меняются и не публикуются полностью — таблица показывает общий принцип, а не гарантированный список условий на конкретную дату.
Как устроена обратная зона in-addr.arpa простыми словами
Для IPv4-адресов обратный поиск построен на специальном домене in-addr.arpa. Адрес записывается в нём в перевёрнутом виде: для IP 203.0.113.10 обратная зона называется 10.113.0.203.in-addr.arpa, и в ней должна лежать PTR-запись с именем сервера. Управляет зоной не владелец домена, а тот, кому официально делегирован блок адресов — по цепочке от региональных регистратур (RIPE для Европы) до хостинг-провайдера, который выдаёт адреса клиентам. Практический вывод один: за своим PTR нужно идти в личный кабинет хостера, а не в DNS-зону своего домена.
Как заказать дополнительный IPv4-адрес в WeaselCloud
Каждый VPS в WeaselCloud идёт с одним IPv4-адресом по умолчанию. Дополнительный нужен, если на сервере несколько сайтов с собственными SSL-сертификатами на старых схемах, если вы поднимаете отдельный почтовый сервер и не хотите делить его репутацию с IP основного сайта, или если приложению нужно слушать несколько адресов отдельно. IPv4 — ограниченный ресурс: свободный пул у любого хостера конечен, поэтому дополнительный адрес обычно оформляется как платная услуга, а не выдаётся автоматически.
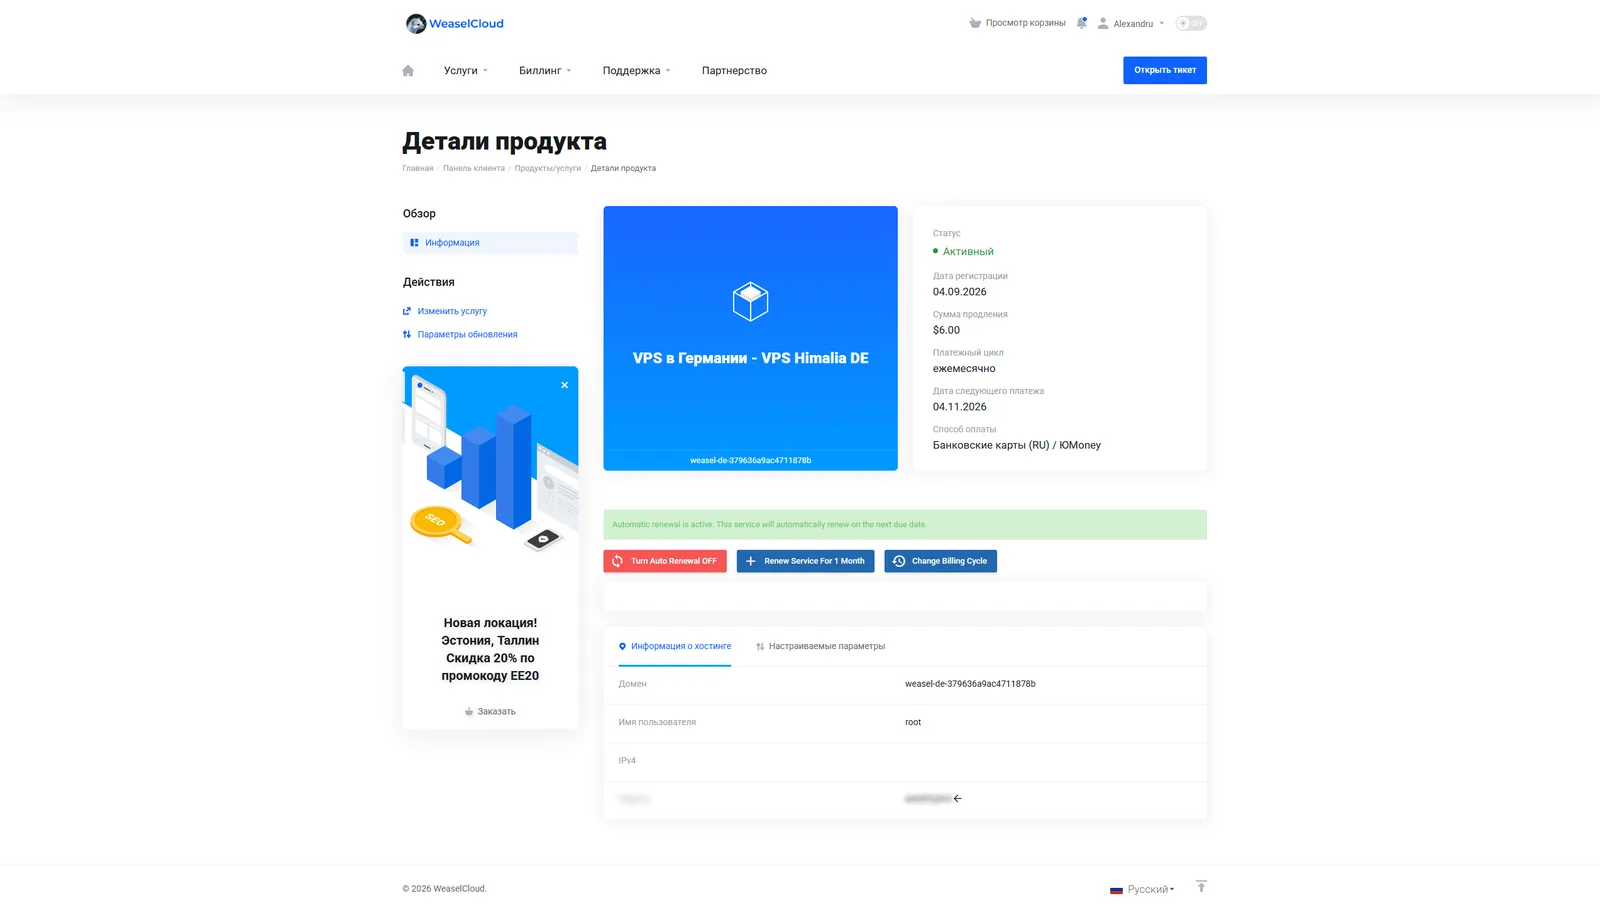
Дополнительный адрес заказывается самостоятельно в биллинге, тикет не нужен. Откройте список услуг в личном кабинете, выберите сервер и нажмите «Параметры обновления». Там слайдер количества IP-адресов: каждый дополнительный адрес стоит $1.50 в месяц и попадает в корзину. Оплатите заказ, и адрес закрепится за сервером. Тот же слайдер есть и в форме заказа нового VPS (от 1 до 10 адресов).
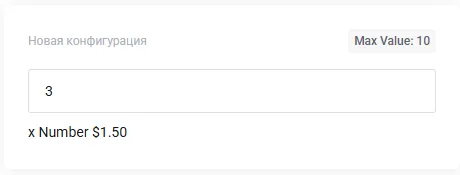
После покупки адрес сразу появляется в панели, но сам в систему не попадает: DHCP выдаёт серверу только один адрес. Остальные нужно прописать в сетевых настройках операционной системы, иначе она не будет знать, что у неё появился второй IP. Точный способ зависит от дистрибутива (в Ubuntu 22.04/24.04 это делается через netplan). Есть ловушка: после покупки DHCP иногда делает основным новый адрес, и сервер теряет старый. Как этого избежать и как прописать адреса, разобрано в гайде: Несколько IPv4 на одном VPS
Как заказать PTR для своего IP-адреса
Когда IPv4-адрес уже есть — основной или дополнительный, — PTR задаётся самостоятельно, тикет не нужен. Откройте страницу услуги в личном кабинете, вкладку «IP addresses», нажмите «Edit reverse DNS» рядом с нужным адресом и впишите имя, на которое должна указывать обратная запись. Обычно это доменное имя почтового сервера, например mail.example.com. Панель сама проверяет, что у этого имени уже есть A-запись, указывающая на этот же IP: если её нет, форма попросит сначала создать запись у регистратора или в своём DNS и сохранить форму ещё раз. Эта проверка заодно даёт FCrDNS-совпадение, ради которого PTR и нужен.
Как проверить, что PTR применился
Проверить обратную запись можно двумя стандартными утилитами, которые есть почти в любой ОС. Первая — dig с ключом -x, который делает именно обратный запрос, не заставляя вручную собирать адрес зоны in-addr.arpa:
dig -x 203.0.113.10 +short-x— режим обратного запроса: вместо имени на вход подаётся IP+short— выводит только результат, без служебных заголовков ответа
Если PTR настроен, в ответе будет одна строка вроде mail.example.com. — с точкой в конце, это нормальное поведение DNS для полного (абсолютного) имени. Если строка пустая — запись ещё не применилась или не заказана вовсе.
Второй вариант — утилита nslookup, которая есть даже там, где нет dig:
nslookup 203.0.113.10
В выводе нужно смотреть на строку name = mail.example.com. в ответе — это и есть текущая PTR-запись для указанного адреса. Если вместо неё сервер имён вернул ошибку вроде ** server can't find ... : NXDOMAIN, обратной записи для этого адреса не существует.
Сколько ждать применения
PTR обслуживают серверы имён самого WeaselCloud — в отличие от смены обычных записей на стороннем регистраторе, ждать распространения по независимым NS-серверам по всему миру не нужно. Обычно изменение видно за время от нескольких минут до пары часов. Если где-то в мире резолвер успел закэшировать старый пустой ответ, разница проявится позже — поэтому провайдеры на всякий случай называют более осторожный срок, до суток. Если после суток dig -x всё ещё показывает пусто — это повод написать в поддержку, а не ждать дальше молча.
Частые вопросы
Что такое PTR-запись
PTR-запись — это обратная DNS-запись, которая связывает IP-адрес с именем хоста, то есть работает наоборот к привычной записи типа A (домен → IP). Она хранится в специальной зоне in-addr.arpa, которой управляет владелец блока IP-адресов, а не владелец домена.
Почему письма с моего сервера попадают в спам
Самая частая причина — отсутствие или несовпадение PTR-записи у IP-адреса, с которого сервер отправляет почту. Принимающие серверы вроде Gmail и Yahoo проверяют, есть ли у отправляющего IP обратная запись и совпадает ли она с именем, названным при HELO — без этого совпадения письмо резко теряет доверие ещё до проверки SPF и DKIM.
Как проверить PTR-запись
Проще всего командой dig -x <IP> +short — она вернёт имя хоста, если запись настроена, или пустую строку, если её нет. Альтернатива — nslookup <IP>, где нужное имя стоит в строке name = ответа.
Как заказать дополнительный IPv4-адрес для VPS
Самостоятельно, в личном кабинете: на странице услуги откройте «Параметры обновления» и передвиньте слайдер количества IP-адресов. Каждый дополнительный адрес стоит $1.50 в месяц, обращаться в поддержку не нужно.
Сколько применяется PTR-запись после заказа
Обычно от нескольких минут до пары часов, поскольку запись обслуживают серверы имён самого хостера. До суток — осторожная верхняя граница на случай, если где-то в мире успел закэшироваться старый пустой ответ.
Коротко
- PTR (обратная DNS-запись) связывает IP-адрес с именем хоста — в обратную сторону от привычной записи типа A.
- Хранится в зоне
in-addr.arpa, которой управляет владелец блока IP-адресов — для вашего VPS это WeaselCloud, а не ваш регистратор домена. - Без корректного PTR письма с собственного почтового сервера массово уходят в спам у Gmail, Yahoo, Mail.ru — это одна из первых проверок при приёме почты.
- Дополнительный IPv4 заказывается самостоятельно в личном кабинете (Действия → Параметры обновления), а PTR задаётся на вкладке «IP addresses» страницы услуги (Edit reverse DNS): тикет не нужен ни для того, ни для другого.
- Перед заказом PTR убедитесь, что у имени сервера уже есть A-запись, указывающая обратно на тот же IP — это даёт FCrDNS-совпадение.
- Проверяйте результат командами
dig -x <IP> +shortилиnslookup <IP>. - Применение обычно занимает от нескольких минут до пары часов, до суток — как редкое исключение из-за кэширования.
Что дальше
- Обзор личного кабинета WeaselCloud — если непонятно, где вообще искать раздел с сетевыми настройками.
- Платёжный цикл и автопродление — как дополнительные услуги вроде второго IPv4 ложатся на регулярный платёж.
- Базовый фаервол ufw для VPS — если после настройки почтового сервера нужно открыть порты для SMTP.
Читайте также
- Как скопировать файлы на VPS и обратно: scp и rsyncscp для разового копирования, rsync для повторного: синтаксис, ловушки с путём назначения и косой чертой, пробный запуск. Выводы с живого VPS.8 мин8 мин
- SSH-ключи для VPS: как создать, добавить на сервер и отключить вход по паролюКак создать SSH-ключ, добавить его на VPS, исправить Permission denied (publickey) и отключить вход по паролю. Выводы с живого сервера.11 мин11 мин
- Не хватает памяти на VPS: swap и OOM killer, что делатьСервер молча убил ваш процесс из-за нехватки памяти? Как прочитать лог OOM killer и создать swap-файл. Выводы с живого VPS.10 мин10 мин
Не нашли ответ?
Поможет техподдержка.